Real-Time SPC 管理者が各ユーザーにユーザー役割とアクセスレベルを割り当てることを可能にします。
ユーザーを管理 は、管理 ポータルから利用できます。
- ユーザーロールは権限のレベルを指定します。詳細については、ユーザーロールと権限 を参照してください。
- ユーザーアクセスは、ユーザーが閲覧・変更できる製品、プロセス、ステーションを指定します。
管理者は ユーザーを管理内の製品、プロセス、ステーションへの元のユーザーアクセスを設定します。しかし、ユーザーは同じグループ内の任意のステーションを使用するすべての製品やプロセスにアクセスできます。
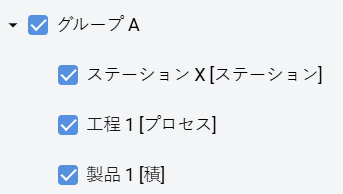
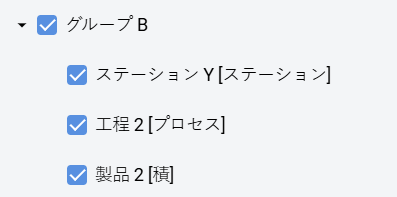
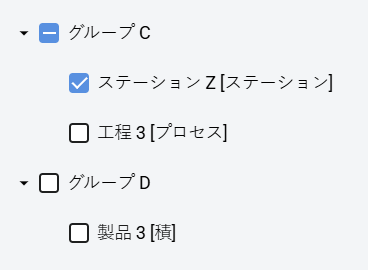
例えば、管理者はグループAおよびグループBのすべての製品、プロセス、ステーションへのアクセスをユーザーに与えます。そしてグループCの管轄下にあるステーションZ。
注
もし製品3がユーザーがアクセスできる他のグループ(グループAまたはグループB)に属していた場合、またはステーションにアクセスできるグループ(グループC)に属していた場合、ユーザーは製品3にもアクセスできます。